Ver Copa Libertadores Estudiantes vs. Flamengo en Roja Directa y Fútbol libre: el riesgo bancario
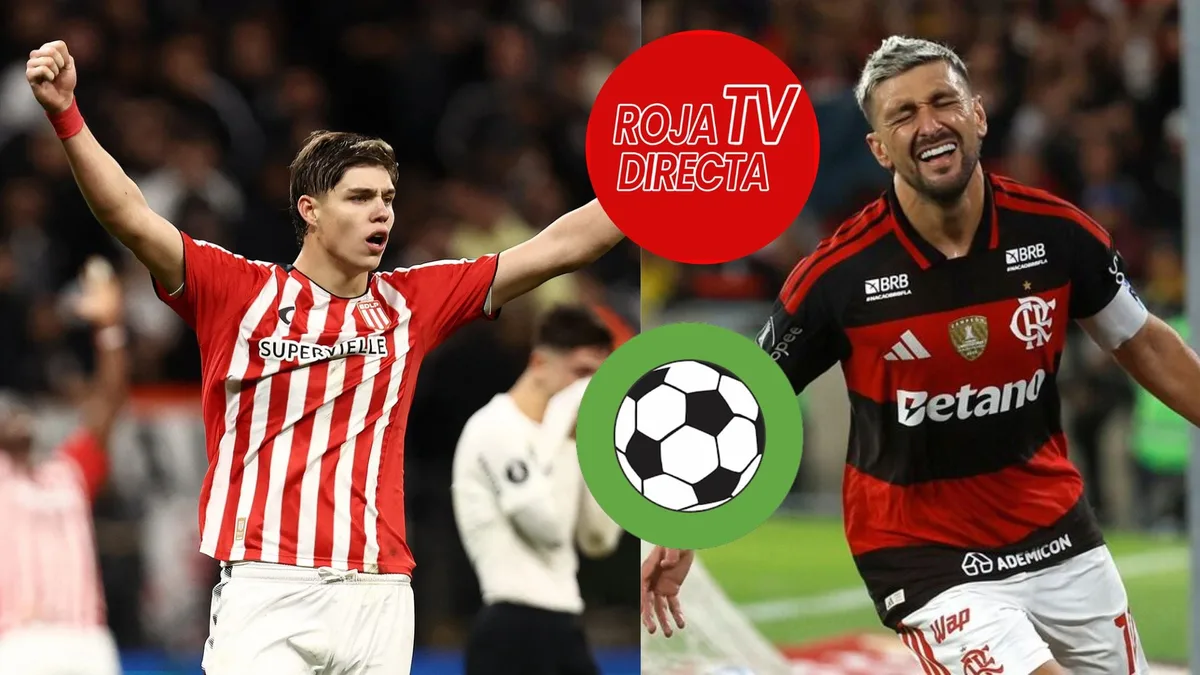
Seguir la Copa Libertadores en plataformas piratas como Roja Directa o Fútbol Libre puede exponer a los usuarios a amenazas que van más allá de una transmisión de baja calidad o de cortes durante el partido.
Los sitios que ofrecen partidos sin autorización suelen incluir anuncios, ventanas emergentes y enlaces que buscan captar datos personales o instalar programas maliciosos en los dispositivos.
En el caso de un partido como Estudiantes de La Plata vs.
Flamengo, la búsqueda de una señal gratuita puede llevar a páginas que imitan servicios streaming, solicitan registros o piden información de pago.
La Organización Internacional de Policía Criminal (Interpol) advierte que los contenidos pirateados pueden funcionar como una vía para el robo de datos bancarios, claves de acceso y otra información confidencial.
Por qué ver partidos en páginas piratas puede terminar en un fraude bancario Al ingresar a una web que promete acceso sin costo, el usuario puede encontrarse con formularios que exigen una tarjeta de crédito para una supuesta verificación de edad, la creación de una cuenta o la activación de una prueba gratuita.
Los mecanismos que integran las páginas piratas pueden ocultar cargos no autorizados, suscripciones difíciles de cancelar o la recolección de datos que luego se usan en intentos de fraude.
Interpol alerta que los métodos de pago inseguros favorecen las estafas.
Por eso, una señal de alerta aparece cuando una plataforma que ofrece un partido sin costo pide números de tarjeta, códigos de seguridad, claves bancarias o datos de una billetera virtual.
Cómo los enlaces y anuncios pueden instalar malware en el dispositivo Las páginas piratas suelen concentrar publicidad invasiva , botones falsos de reproducción y enlaces de descarga que no corresponden al contenido anunciado.
Un clic puede abrir una ventana que ofrece instalar un reproductor, una extensión para el navegador o una actualización urgente.
En realidad, el archivo puede contener malware, un programa diseñado para alterar el funcionamiento del equipo o extraer información.
Ese software malicioso puede acceder a contraseñas guardadas , historiales de navegación, archivos personales y datos utilizados para ingresar a servicios financieros.
Además, puede extenderse a dispositivos conectados a la misma red WiFi doméstica o corporativa.
5News agregó este resumen a partir del feed público del medio. La nota completa, con todo el contexto, está en www.infobae.com — el contenido pertenece a Infobae (Tecno).