Descubren malware que ataca las pantallas de los vehículos y roba datos
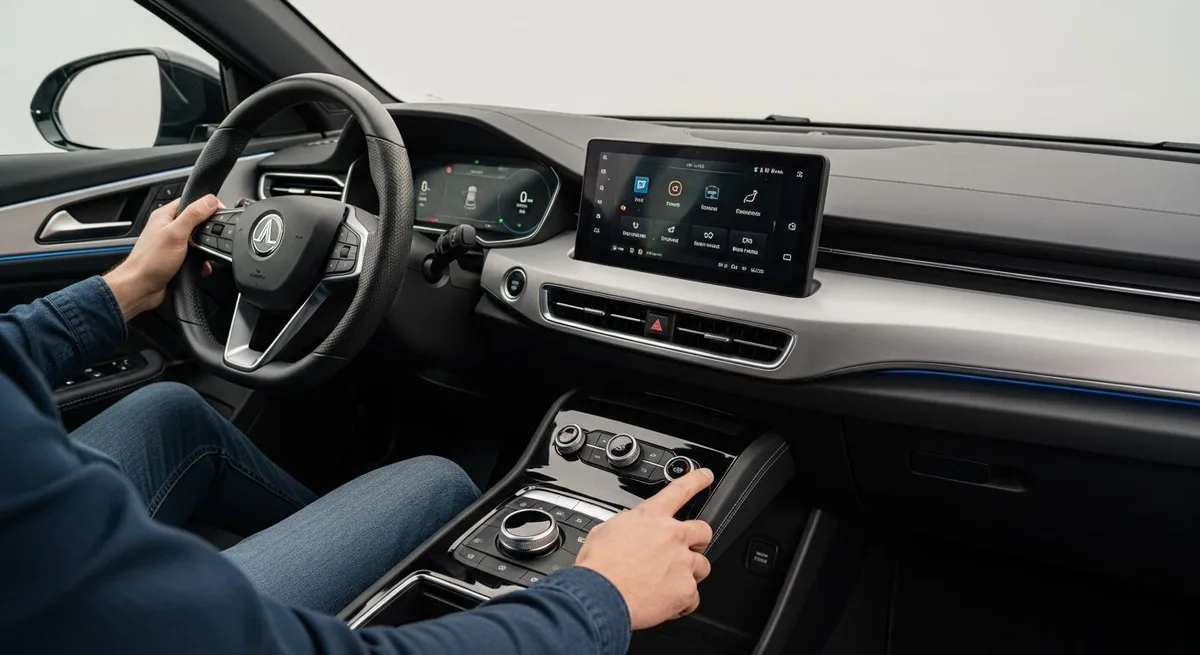
Investigadores de Kaspersky identificaron el primer caso documentado de un malware creado de manera específica para infectar pantallas inteligentes de vehículos basadas en Android .
La amenaza aprovecha el propio sistema de actualización de estos dispositivos para instalar código malicioso sin que el conductor lo advierta.
Las pantallas de infoentretenimiento de los autos modernos funcionan de forma similar a una tableta.
Permanecen conectadas a internet a través de redes WiFi o tarjetas SIM y ejecutan aplicaciones de navegación, mapas y entretenimiento.
Esa conectividad permanente las convirtió en un nuevo objetivo para los ciberdelincuentes.
Cómo llega el ataque de un malware a los vehículos El malware no requiere que el conductor descargue una aplicación sospechosa ni pulse un enlace malicioso.
Los atacantes aprovecharon el sistema de actualización de varios modelos de pantallas Android del proveedor chino DoFun, una empresa que desarrolla firmware, aplicaciones y servicios en la nube para sistemas de infoentretenimiento y que, según su propio sitio web, presta servicios a más de 30 millones de propietarios de vehículos en todo el mundo.
El punto de entrada fue TWCore , una aplicación legítima del sistema encargada de administrar las actualizaciones de software en las consolas de DoFun.
En circunstancias normales, obtiene desde la nube del desarrollador la información sobre los archivos que deben instalarse en el dispositivo.
Los atacantes manipularon ese mismo canal para instalar de forma oculta un programa llamado JarService.
JarService es una aplicación sin interfaz de usuario, que no intenta simular ser un servicio legítimo ni requiere ninguna interacción del conductor.
Su código contiene, cifrada, la carga útil de la siguiente etapa de la infección.
Su función es descifrar esos datos y ejecutar un descargador malicioso, que se conecta a un servidor de comando y control, envía información sobre el dispositivo infectado y recibe a cambio un vínculo con la siguiente carga maliciosa.
Ese componente instala finalmente un clicker, un tipo de malware utilizado para inflar de forma fraudulenta las impresiones publicitarias.
5News agregó este resumen a partir del feed público del medio. La nota completa, con todo el contexto, está en www.infobae.com — el contenido pertenece a Infobae (Tecno).