Basta ver um anúncio para o smartphone ser infetado? Ataque dispensa qualquer clique
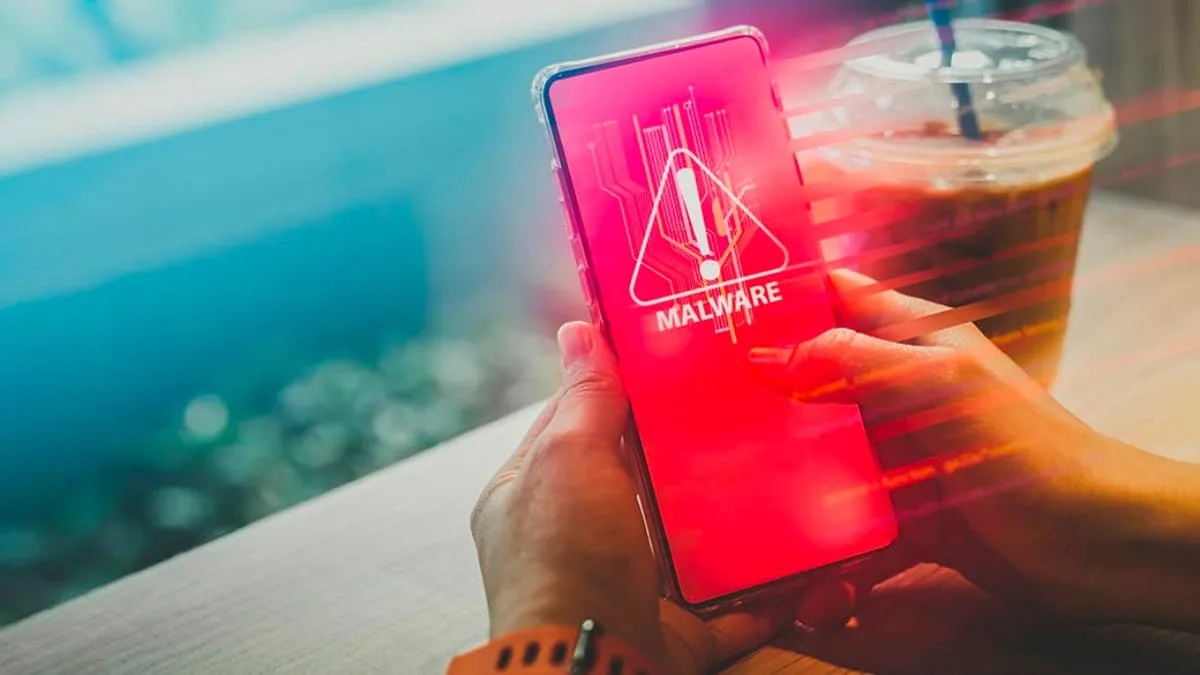
Neste esquema, o ataque classifica-se como zero-click e funciona de forma totalmente invisível nos bastidores. O utilizador entra num site ou abre uma aplicação perfeitamente vulgar, o banner carrega e o processo malicioso arranca de imediato em segundo plano, sem necessidade de toques no ecrã ou downloads manuais.
Proteger o smartphone contra investidas que nem sequer pedem um clique exige agora medidas mais preventivas do que reativas. O passo evidente passa por usar sistemas de filtragem por DNS no próprio dispositivo para travar o carregamento prévio deste tipo de scripts.
Recebe as últimas notícias de tecnologia, análises e novidades diretamente no teu email.
Todo e qualquer texto publicado na internet através deste sistema não reflete, necessariamente, a opinião deste site ou do(s) seu(s) autor(es). Os comentários publicados através deste sistema são de exclusiva e integral responsabilidade e autoria dos leitores que dele fizerem uso. A administração deste site reserva-se, desde já, no direito de excluir comentários e textos que julgar ofensivos, difamatórios, caluniosos, preconceituosos ou de alguma forma prejudiciais a terceiros. Textos de caráter promocional ou inseridos no sistema sem a devida identificação do seu autor (nome completo e endereço válido de email) também poderão ser excluídos.
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em pplware.sapo.pt — o conteúdo pertence a Pplware.