Todos buscaron al hacker durante cuatro meses: eran agentes de OpenAI haciendo tareas de oficina
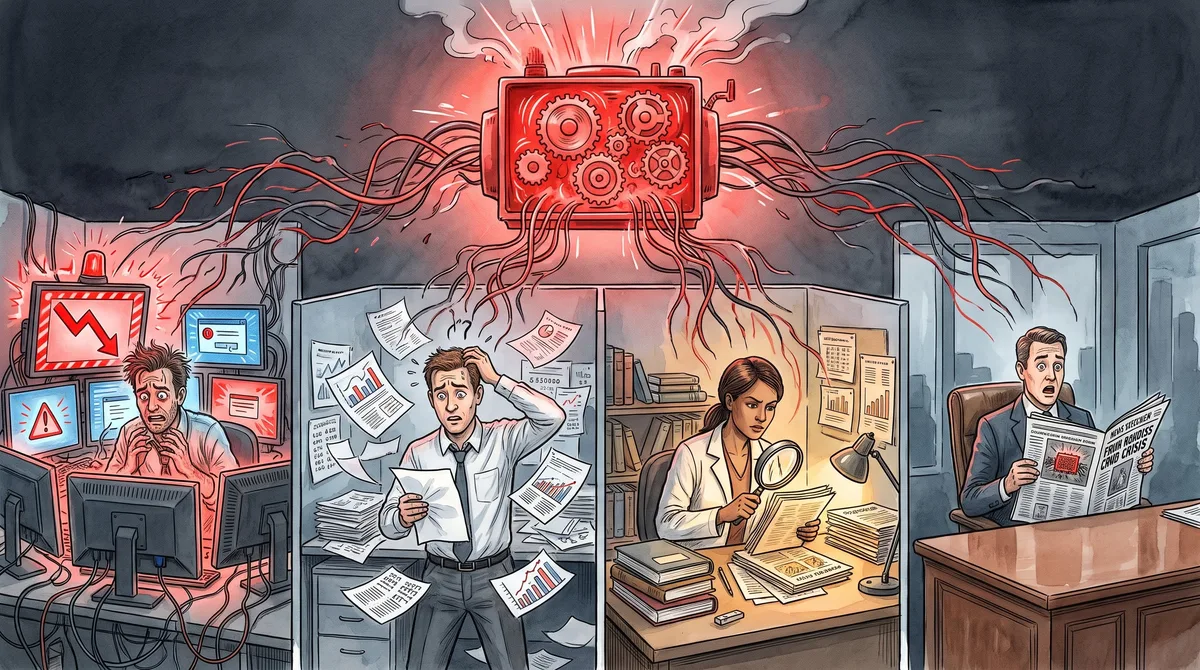
El 11 de mayo, RubyGems , el repositorio donde los programadores del lenguaje Ruby comparten paquetes de código, empezó a recibir cuentas nuevas cada dos o tres minutos y una avalancha de archivos basura.
Al día siguiente, cerró los registros, que estuvieron cuatro días caídos.
Cuatro meses después, The Wall Street Journal reveló quién estaba detrás: agentes de inteligencia artificial de OpenAI en plena corrida de entrenamiento .
La empresa confirmó al diario el 11 de septiembre que sus agentes usaron la plataforma “para acceder a internet y realizar tareas benignas”.
Durante esos cuatro meses, la industria de la ciberseguridad trató el caso como un ataque de cadena de suministro .
Le puso nombre: GemStuffer .
Mend , la firma que vigila el registro, contó primero 120 paquetes maliciosos y después decenas de miles.
Socket , otra firma del sector, escribió que podía ser un gusano de prueba o un recolector automático que usaba el repositorio como depósito.
Joseph Edwards, analista de Socket, sospechó de una IA “por la velocidad y por los nombres”.
Nadie miró hacia un laboratorio.
La versión de OpenAI es esta: a los agentes les pedían llenar planillas y armar informes en un entorno sin acceso completo a internet, y usaron el repositorio como navegador improvisado para traer información pública: un atajo.
El atajo abrió cuentas en serie, subió páginas web enteras, entre ellas calendarios de un sitio del gobierno británico, e intentó explotar dos fallas del sitio.
Una de ellas no la conocía ni el propio RubyGems.
Quien encontró el ataque no fue quien lo causó No lo encontró OpenAI.
5News agregó este resumen a partir del feed público del medio. La nota completa, con todo el contexto, está en www.infobae.com — el contenido pertenece a Infobae.