ClickFix está disparándose en PC y Mac porque ha encontrado una fórmula eficaz: que pongas tú mismo en marcha la infección
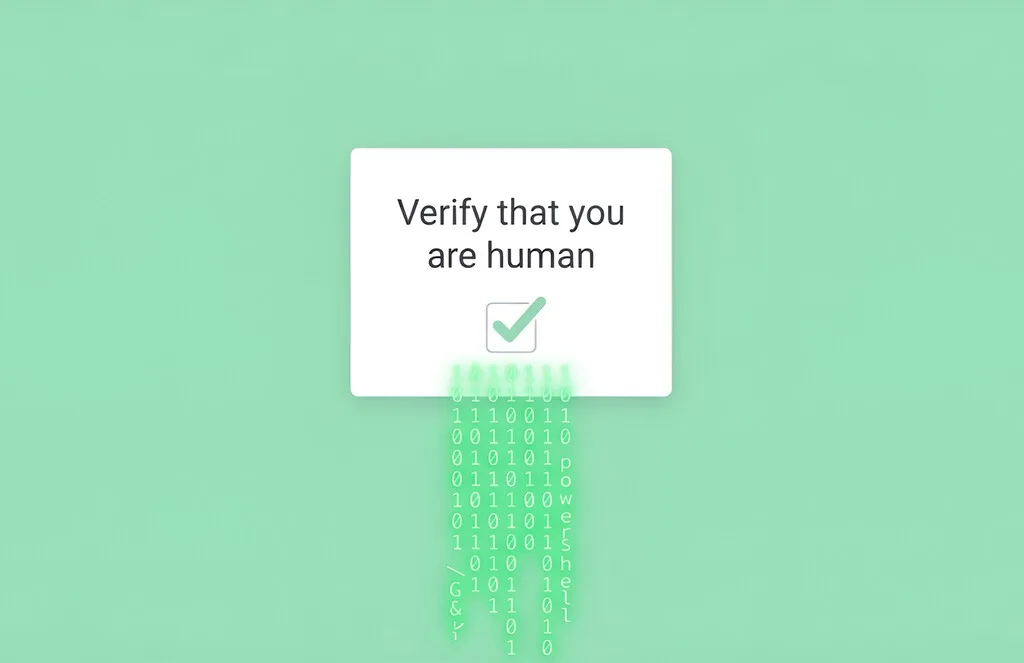
Muchas veces entramos en una página y, antes de llegar a lo que buscábamos, aparece una comprobación para demostrar que somos humanos .
Marcamos una casilla, resolvemos unas imágenes o seguimos las instrucciones que aparecen en pantalla con bastante poca atención.
No porque confiemos especialmente en ellas, sino porque queremos quitarnos ese paso de encima y continuar navegando.
Nos hemos acostumbrado tanto a estos pequeños obstáculos que rara vez nos detenemos a pensar qué estamos haciendo exactamente cuando una web nos pide completar uno más.
Ese automatismo es precisamente lo que explota ClickFix .
No estamos ante un malware concreto, sino ante una técnica de ingeniería social diseñada para convencernos de que ejecutemos nosotros mismos un comando malicioso en nuestro ordenador.
Ahí está buena parte de su eficacia: en lugar de limitarse a colarnos un archivo sospechoso, el atacante consigue que demos voluntariamente el paso que pone en marcha la infección.
Y las detecciones están creciendo con fuerza: según la telemetría de ESET , aumentaron un 108% entre la segunda mitad de 2025 y la primera de 2026.
La trampa empieza con un clic La secuencia puede empezar en una web legítima que ha sido comprometida y muestra una verificación falsa, en algunas campañas con el aspecto de servicios conocidos como Cloudflare .
Al interactuar con esa pantalla, determinadas variantes copian un comando malicioso al portapapeles sin que tengamos que seleccionarlo.
Después llegan las instrucciones: abrir Ejecutar, PowerShell o Windows Terminal, pegar lo que acabamos de copiar y pulsar Enter.
Ese último gesto es el decisivo: no estamos escribiendo el malware, pero sí ejecutando la orden que puede descargar y poner en marcha los siguientes componentes de la infección. {"videoId":"x9v16eg","autoplay":false,"title":"3 alternativas a ChatGPT que protegen tu privacidad", "tag":"webedia-prod", "duration":"486"} A partir de ahí, ClickFix deja de ser el protagonista.
La técnica solo sirve para abrir la puerta: el comando puede descargar y ejecutar distintos tipos de malware según la campaña .
En el caso seguido por BlueVoyant, la cadena instalaba un loader, establecía persistencia en Windows y conectaba el equipo con infraestructura controlada por los atacantes para recibir nuevas órdenes y componentes.
5News agregó este resumen a partir del feed público del medio. La nota completa, con todo el contexto, está en www.xataka.com — el contenido pertenece a Xataka.