Cyberattaque contre des supermarchés : "Le scénario le plus probable est celui d'une attaque liée à un Etat"
Une poussée de fièvre.
Deux nuits consécutives, en ce début de semaine, des enseignes de la grande distribution ont été visées par deux opérations similaires.
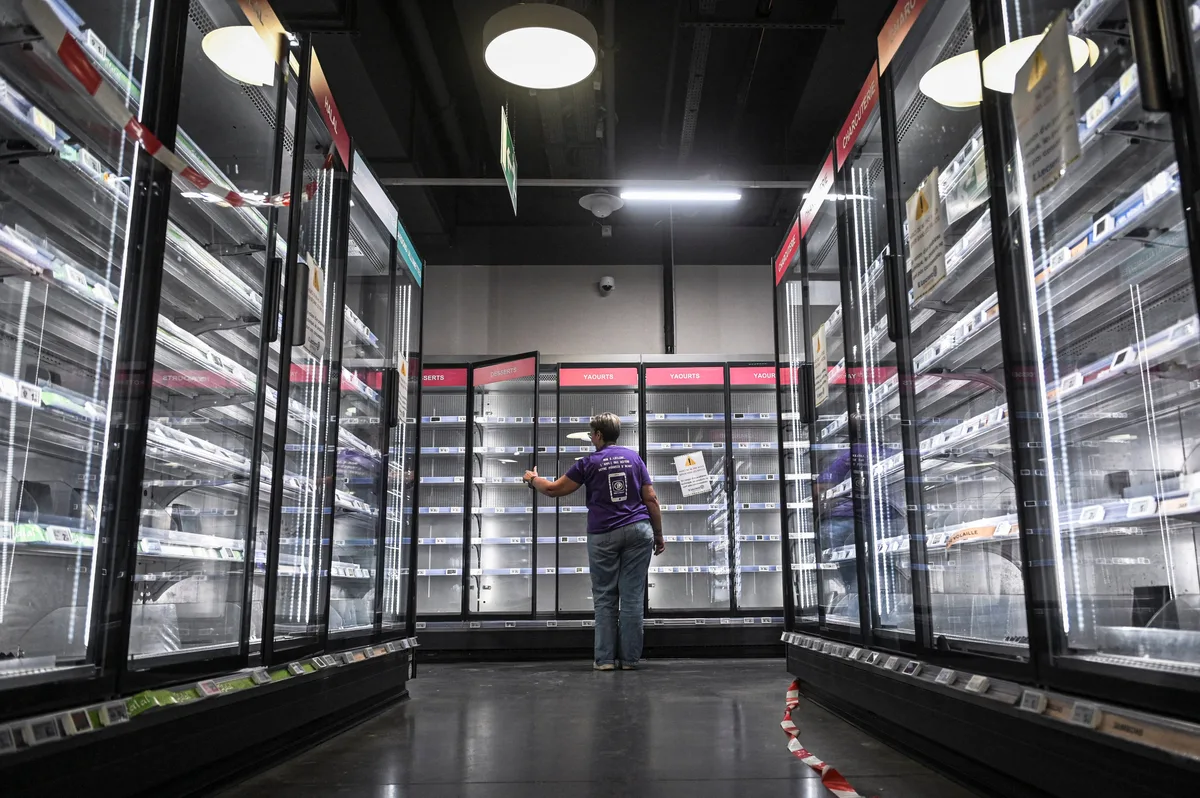
Du 11 au 12, puis du 12 au 13 octobre, les congélateurs de supermarchés ont été victimes de cyberattaques qui ont brutalement fait augmenter leur température de 50, voire 150 degrés.
La première nuit, les matériels de l'entreprise Danfoss, basée au Danemark, ont été visés.
La deuxième a ciblé les logiciels de la société d'origine italienne Dixell.
Dans les magasins les plus touchés, les produits alimentaires ont dû être retirés de la vente et détruits, entraînant des pertes pouvant aller jusqu'à 200 000 euros.
Cette série de cyberattaques a mis en lumière une dépendance peu connue des grandes surfaces.
Elles ne gèrent pas les systèmes informatiques de leurs congélateurs et réfrigérateurs.
Ces équipements, pris en charge par différents acteurs frigoristes, sont reliés à leur administrateur par Internet.
Appareils connectés et vulnérables, ils sont désormais la proie d'acteurs malveillants qui n'ont pas encore été identifiés.
Lundi, la section spécialisée anti-cybercriminalité du parquet de Paris a annoncé l'ouverture d'une enquête sur l'attaque de Danfoss.
L'enquête risque d'être longue et complexe.
"S'attaquer à des équipements essentiels à la conservation des produits frais, c'est s'attaquer à la chaîne d'approvisionnement alimentaire des Français.
C'est inédit, gravissime et inacceptable", a déclaré le président-directeur général de Système U Dominique Schelcher sur X .
5News a agrégé ce résumé depuis le flux public du média. L'article complet, avec tout le contexte, est sur www.lexpress.fr — le contenu appartient à L'Express.