日경찰 "北사이버집단, 헤드헌팅 위장해 암호자산 145억원 탈취"
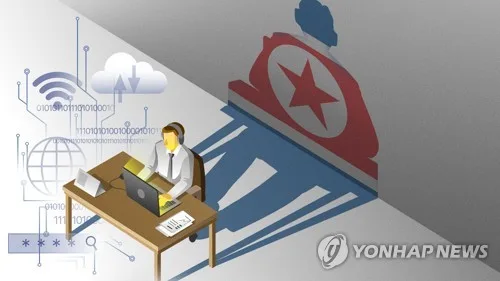
(서울=연합뉴스) 김병규 기자 = 일본 경찰이 미국 등 다국적 수사기관과 연계해 북한 사이버 집단이 전세계에서 헤드헌팅으로 위장해 거액의 암호자산을 빼돌린 사실을 확인했다고 발표했다.
일본 경찰청과 국가 사이버통괄실(NCO)은 미국 연방수사국(FBI)·국방부 사이버 범죄센터(DC3), 호주·독일의 수사기관들과 함께 북한을 배경으로 하는 사이버 그룹 '워터플럼(WaterPlum)'의 공격 수법을 확인했다고 18일 밝혔다.
경찰청에 따르면 워터플럼은 인공지능(AI) 기업, 암호자산기업, 대체불가토큰(NFT) 기업 등의 채용담당자인 양 행세하며 소프트웨어 개발자나 IT기술자에게 매력적인 스카우트 정보를 제시하며 접근했다.
그러면서 '기술력을 확인하고 싶다'면서 프로그래밍 과제를 제시하거나 온라인 면접을 보면서 악성 코드가 포함된 파일이나 프로그램을 내려받아 실행하도록 하는 수법으로 피해자의 컴퓨터를 맬웨어(악성 소프트웨어)에 감염시킨 뒤 암호자산 지갑을 탈취해 자신들이 소유한 암호자산 지갑에 송금하도록 했다.
경찰청은 이런 수법으로 작년 12월부터 지난 7월까지 3만대 이상의 단말기가 감염됐고, 이를 통해 워터플럼이 일본을 포함한 100여개국·지역에서 모두 7천건, 17억엔(약 145억원)의 암호자산을 빼돌렸다고 설명했다.
경찰청은 이와 함께 조선노동당의 지휘하에 북한의 IT 노동자가 일본 내 '조력자'(Domestic Enabler)의 컴퓨터를 원격으로 조작해 외화벌이 활동을 하는 것도 파악했다고 밝혔다.
북한의 IT 노동자가 자신의 신분을 숨긴 채 조력자인 것처럼 행세하면서 일본 기업으로부터 IT업무, 웹시스템 설계·개발 등의 일거리를 받아 보수를 받고 있다는 설명이다.
제보는 카카오톡 okjebo <저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지> 2026/09/18 16:52 송고 2026년09월18일 16시52분 송고
이 요약은 매체의 공개 피드에서 5News가 수집한 것입니다. 전체 맥락을 포함한 전체 기사는 www.yna.co.kr에 있습니다 — 콘텐츠 저작권은 Yonhap News Agency에 있습니다.