12.9 millones de datos están a la venta: quién responde cuando una empresa los expone
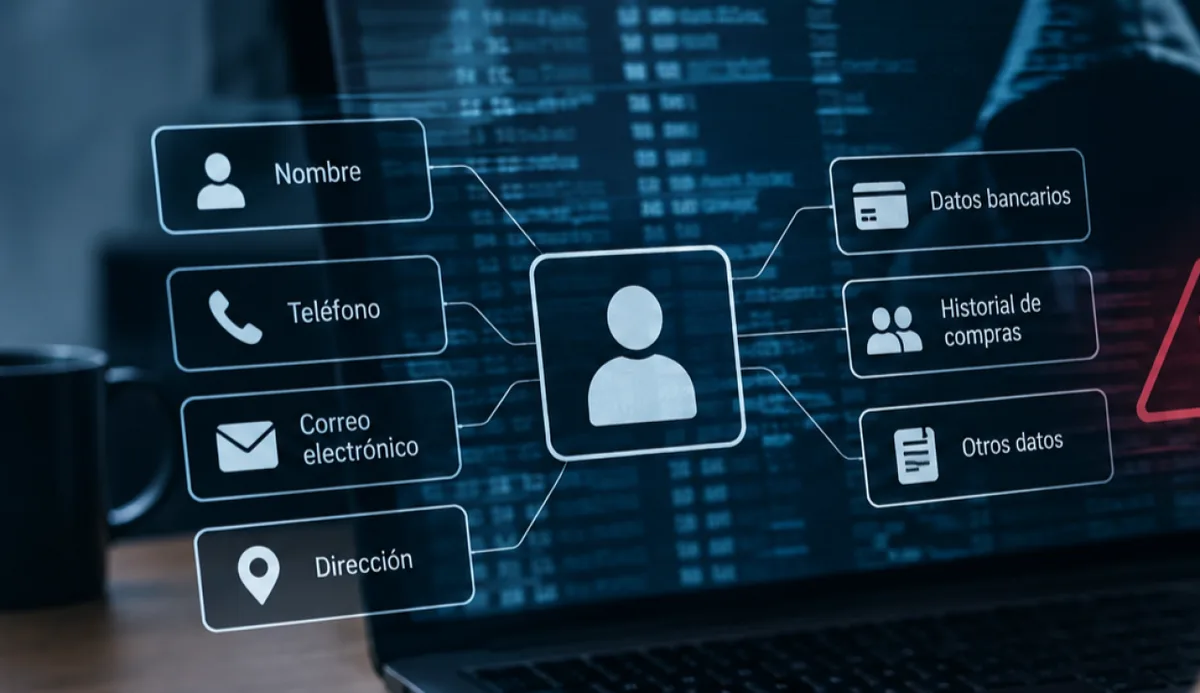
Con cada anuncio de una nueva filtración de datos, hay una idea que constantemente aparece en las conclusiones de los especialistas en ciberseguridad : las personas no siempre dimensionan el valor de su información personal.
Un nombre, un teléfono o una dirección pueden parecer datos inofensivos, pero en manos equivocadas pueden facilitar desde intentos de fraude hasta el robo de identidad.
“La información que se está vendiendo es tu información, la que te identifica como persona”, advierte Fidel Delgado Ramos, gerente coordinador de Business Advisory Services en Salles Sainz Grant Thornton.
En septiembre de este año, la Secretaría Anticorrupción y Buen Gobierno dio a conocer la presunta venta de más de 12.9 millones de registros personales asociados a bases de datos de call centers.
La dependencia informó que detectó en Telegram una publicación en la que un usuario ofrecía esta información y obtuvo una muestra de 13,000 registros correspondientes a 13 bases distintas.
La ley establece obligaciones, pero falta vigilancia En ellas aparecían nombres de empresas como Amazon, American Express, Afirme, Banamex, Banco del Bajío, BBVA, Banorte, Banregio, HSBC, Inbursa, INVEX, Liverpool, Sam’s Club, Santander, Scotiabank, Sears, Suburbia, Banco Walmart, Credomatic, IXE, Sanborns, C&A y Soriana.
El episodio abre una pregunta sobre quién tiene la responsabilidad de proteger los datos personales: ¿los usuarios que los entregan sin leer los avisos de privacidad, las empresas que los recopilan y comparten con proveedores externos o los terceros que, al ser vulnerados, pueden exponer esa información? En México, la protección de los datos personales en posesión de particulares está regulada por una ley federal que establece obligaciones para quienes recopilan y tratan esa información.
Entre ellas están los principios de seguridad y confidencialidad, así como el deber de informar a las personas sobre el tratamiento de sus datos y las transferencias que correspondan.
La responsabilidad no desaparece simplemente porque una empresa recurra a un proveedor externo.
De acuerdo con Delgado Ramos, la compañía que obtuvo los datos debe asegurarse de que existan controles para protegerlos durante el proceso.
Si el tercero incumple, la empresa puede buscar deslindar responsabilidades por las vías correspondientes, pero eso no elimina la necesidad de revisar cómo supervisó a su proveedor.
“El defecto” de la ley, a juicio del especialista, no está en la ausencia de obligaciones, sino en la falta de auditorías y mecanismos de vigilancia que, desde su perspectiva, permitan comprobar que las empresas las cumplen en la práctica.
5News agregó este resumen a partir del feed público del medio. La nota completa, con todo el contexto, está en expansion.mx — el contenido pertenece a Expansión (Tecnología).