Hackers encontram nova porta de entrada: malware começa a mirar centrais multimídia de carros
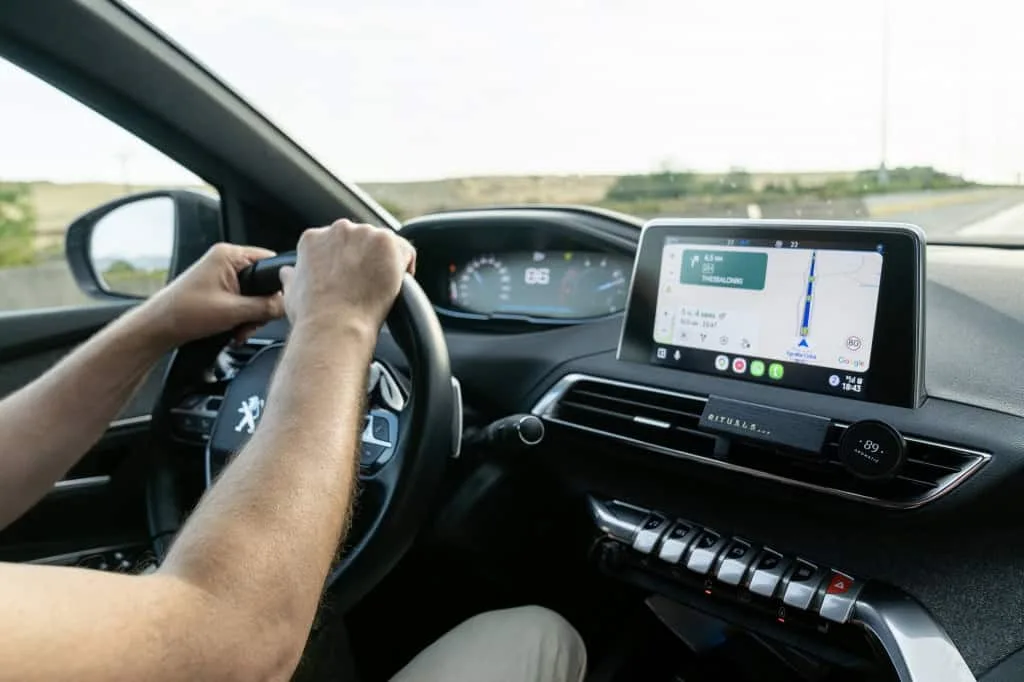
Pesquisadores da Kaspersky identificaram a primeira campanha documentada de um programa malicioso criado especificamente para infectar centrais multimídia de veículos .
Descoberta em junho de 2026, a ameaça utiliza um downloader furtivo de múltiplos estágios para instalar malware em sistemas automotivos baseados em Android .
O objetivo dos criminosos inclui a realização de fraudes publicitárias , o uso das centrais como intermediárias para atividades maliciosas na internet e outras ações criminosas.
Segundo a Kaspersky, a campanha representa o primeiro caso documentado em que um malware infecta a central multimídia de um veículo por meio de uma cadeia de infecção desenvolvida especificamente para esses sistemas.
Os pesquisadores acreditam que a atividade possa estar ligada ao MoYu Group , grupo associado ao botnet BadBox, rede formada por dispositivos infectados que podem ser controlados remotamente por criminosos.
Como o malware chega aos carros As centrais multimídia podem ser instaladas de fábrica ou adicionadas posteriormente a veículos mais antigos; Como muitos desses equipamentos utilizam o sistema operacional Android para personalizar interfaces e adicionar componentes, aplicativos convencionais também podem ser executados neles — incluindo programas maliciosos; Embora esses dispositivos normalmente não armazenem grandes quantidades de dados pessoais sensíveis, eles costumam contar com slots para cartões SIM e conexão constante com a internet para funções, como navegação e atualizações de software; Essas características transformam as centrais em potenciais alvos para invasores.
No caso analisado pela Kaspersky, o malware chegava aos dispositivos por meio de uma vulnerabilidade no sistema responsável por atualizar os aplicativos das centrais.
O mecanismo é utilizado em diversos modelos e foi desenvolvido pela empresa DoFun .
Sua função é baixar automaticamente os programas necessários para o funcionamento da central.
Os criminosos aproveitaram esse processo para inserir o JarService , programa capaz de instalar outros malwares sem que o motorista perceba.
A origem do ataque ainda não foi determinada.
A empresa responsável pelo sistema, porém, já foi informada sobre a vulnerabilidade e corrigiu a falha.
Programa funcionava escondido O malware era instalado como um aplicativo comum, mas não apresentava interface e permanecia funcionando em segundo plano.
Dessa maneira, o usuário não precisava interagir diretamente com o programa nem necessariamente percebia que a central havia sido comprometida.
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em olhardigital.com.br — o conteúdo pertence a Olhar Digital.