Hackers invadem Galaxy S26 e Pixel 10 em competição que revelou 98 falhas de segurança
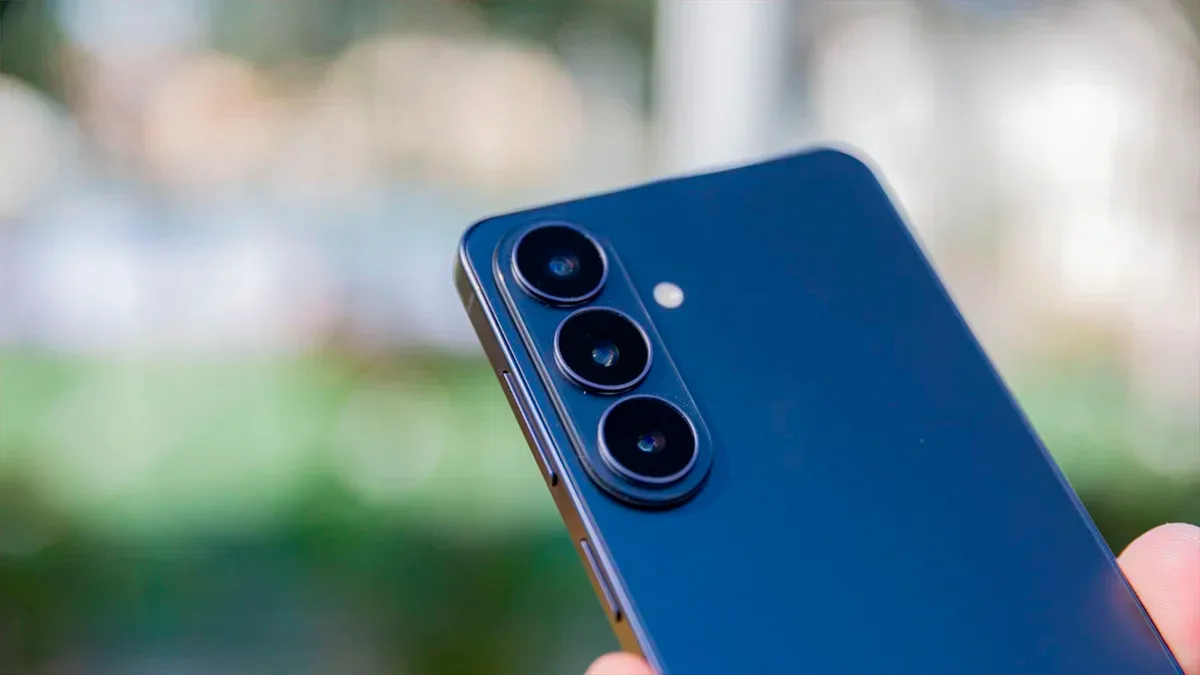
O Samsung Galaxy S26 e o Google Pixel 10 , dois dos smartphones mais avançados do mercado, foram comprometidos por pesquisadores de segurança durante o Pwn2Own Ireland 2026.
Realizada entre os dias 6 e 8 de outubro, na Irlanda, a competição terminou com 98 vulnerabilidades zero-day demonstradas e US$ 1,26 milhão distribuídos em premiações.
Segundo o BleepingComputer , 29 equipes participaram do evento, organizado pela Zero Day Initiative (ZDI), da Trend Micro.
Os pesquisadores exploraram falhas em smartphones, impressoras, dispositivos domésticos inteligentes e ferramentas de inteligência artificial.
O objetivo não era atacar usuários comuns, mas demonstrar vulnerabilidades em produtos atualizados para que os fabricantes possam corrigi-las antes que sejam exploradas por criminosos.
Galaxy S26 foi hackeado sete vezes durante a competição O Galaxy S26 esteve entre os principais alvos.
O smartphone da Samsung foi comprometido três vezes no primeiro dia, outras três no segundo e mais uma vez no encerramento do evento.
Entre os participantes estavam pesquisadores da Viettel Cyber Security, Interrupt Labs e Ikotas Labs.
Em diversos ataques, os especialistas combinaram múltiplas vulnerabilidades para conseguir acesso ao aparelho.
Algumas dessas falhas já eram conhecidas pela Samsung, mas ainda não haviam sido corrigidas.
Esse detalhe é importante: nem todas as vulnerabilidades utilizadas eram descobertas completamente inéditas.
Na competição, quando uma falha já é conhecida pelo fabricante ou foi apresentada anteriormente, ocorre o que os organizadores chamam de collision, situação que pode reduzir a premiação.
As demonstrações mostram que mesmo dispositivos modernos, com diferentes camadas de proteção, podem apresentar brechas exploráveis por pesquisadores especializados.
Pixel 10 também foi invadido e rendeu prêmio de US$ 300 mil O Google Pixel 10 também não escapou.
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em www.hardware.com.br — o conteúdo pertence a Hardware.com.br.