Notebooks e descontos: como golpe usava sites falsos para enganar alunos da Estácio e Ibmec
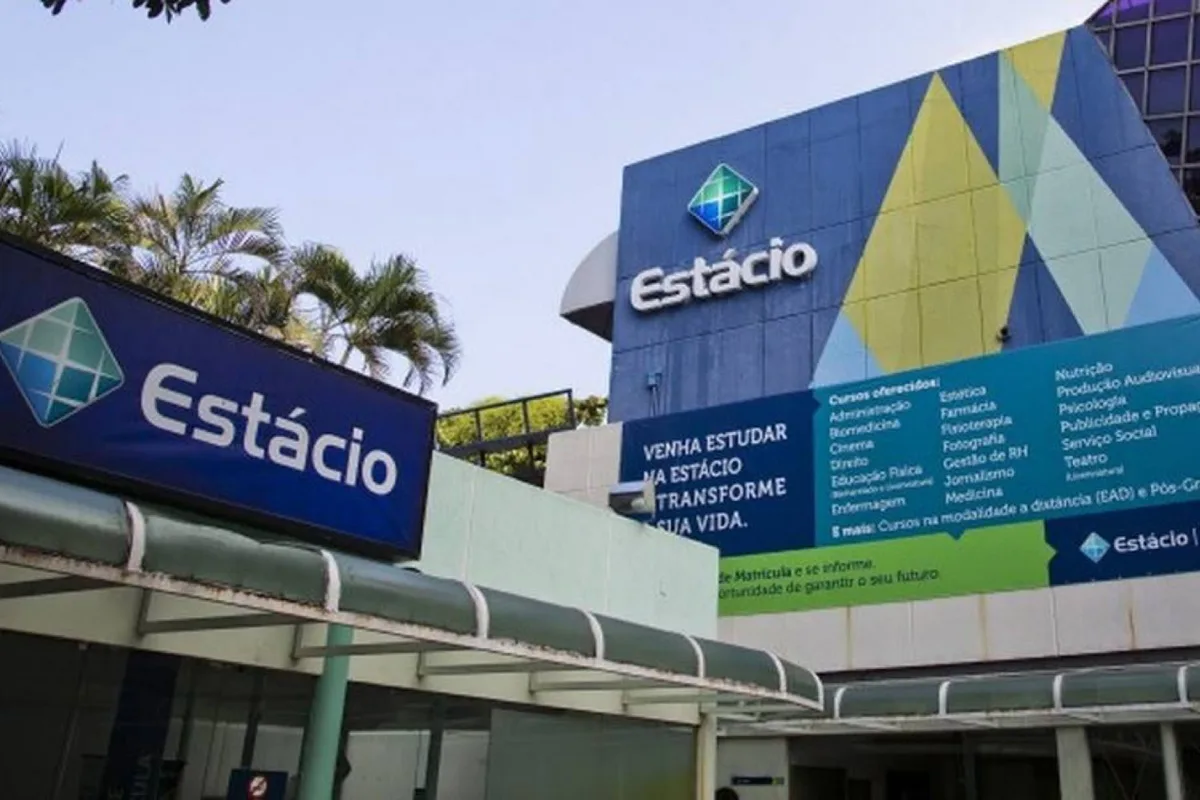
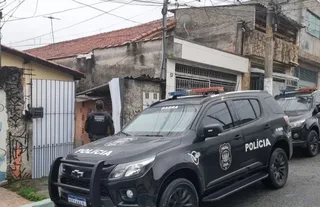
A Polícia Civil do Rio de Janeiro realizou nesta quarta-feira, 23, uma operação contra um esquema investigado por usar sites falsos que imitavam páginas das universidades Estácio e Ibmec para aplicar golpes financeiros em estudantes e coletar dados sensíveis.
Agentes da Delegacia de Repressão aos Crimes de Informática (DRCI) cumprem mandados de busca e apreensão em endereços vinculados ao alvo em São Paulo e no Espírito Santo .
Segundo as investigações, o grupo criminoso criava domínios — entre eles, “estaciofaculdade.com.br”; “estaciobrasil.com.br”; “estaclo.com.br”; “estaclo.com”; “alunoibmec.com”; e “siaidomed.com” — e imitava a identidade visual das faculdades.
Também eram oferecidos brindes, como notebooks, viagens de formatura e descontos em mensalidades, mediante o pagamento de uma “taxa de administração” fictícia.
O golpe foi cometido entre junho e julho de 2025.
“Ao acessar as páginas, os estudantes eram induzidos a fornecer informações cadastrais e realizar pagamentos por meio de transferências via PIX”, afirmou a corporação em nota.
“A investigação começou após a empresa de educação superior comunicar a utilização indevida de sua marca.
A partir das diligências, os policiais identificaram seis domínios utilizados na fraude.” + Quem são os PMs na mira de operação contra esquema milionário de tráfico de drogas do CV Continua após a publicidade Trata-se de uma prática chamada “phishing”, que consiste na utilização de páginas ou mensagens falsas para induzir a vítima a fornecer informações ou realizar algo em benefício dos criminosos.
No caso alvo da operação desta quarta, os valores eram processados por plataformas de gestão de pagamentos instantâneos e direcionados a duas empresas.
A Polícia Civil informou que uma análise das movimentações financeiras revelou um volume elevado de transações consideradas atípicas, incluindo descrições genéricas como “rematrícula” e “recarga”.
Além disso, foi identificada uma “grande quantidade de operações não concluídas e pedidos de devolução dos valores”.
A partir das apurações, a DRCI conseguiu identificar um homem apontado como possível beneficiário do esquema.
Ele tentou realizar o saque de quantias por meio de uma chave PIX vinculada ao próprio CPF.
Continua após a publicidade Publicidade
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em veja.abril.com.br — o conteúdo pertence a Veja.