Celulares Android baratos já chegam ao Brasil com vírus de fábrica
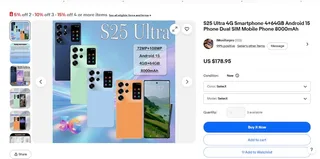
Uma campanha de malware está infectando celulares Android de baixo custo antes mesmo de os aparelhos chegarem às mãos dos consumidores .
A ameaça, identificada pela empresa de cibersegurança Bitdefender, já foi detectada em milhares de dispositivos de mais de 150 países, incluindo o Brasil.
Batizado de Midnight Mimosa , o malware fica instalado diretamente no firmware dos aparelhos, software responsável pelo funcionamento básico do celular.
Dessa forma, os criminosos conseguem executar atividades maliciosas sem que a vítima precise baixar aplicativos ou clicar em links suspeitos.
Segundo a pesquisa da Bitdefender, divulgada na quinta-feira (8), as infecções foram identificadas principalmente em celulares baratos equipados com processadores MediaTek, incluindo modelos de fabricantes menos conhecidos e imitações de smartphones populares.
O Brasil aparece entre os sete países com maior número de detecções, atrás de México, França, Itália, Estados Unidos e Alemanha .
A empresa não informou quantos dispositivos foram afetados especificamente no mercado brasileiro.
Como funciona o vírus que vem instalado no celular? O Midnight Mimosa utiliza permissões avançadas do Android para instalar e remover aplicativos, executar códigos enviados remotamente e acessar determinadas informações do dispositivo.
Uma de suas principais atividades é a fraude publicitária.
O malware instala aplicativos que parecem legítimos, como ferramentas de previsão do tempo, gerenciadores de arquivos e bloqueadores de apps, para exibir anúncios escondidos e simular cliques.
Na investigação, os especialistas identificaram pelo menos 32 aplicativos diferentes distribuídos pelo sistema malicioso.
Outra função permite transformar os celulares infectados em servidores intermediários, conhecidos como proxies residenciais.
Com isso, criminosos podem encaminhar tráfego de internet pela conexão da vítima, dificultando a identificação da origem das atividades.
A Bitdefender confirmou que a infraestrutura utilizada para essa função estava operacional, mas não conseguiu demonstrar que os criminosos já estavam encaminhando tráfego por meio dos aparelhos analisados.
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em canaltech.com.br — o conteúdo pertence a Canaltech.