Hospital Sírio-Libanês sofre ataque cibernético com vazamento de dados
O Hospital Sírio-Libanês confirmou um incidente de segurança cibernética identificado em 21 de setembro de 2026, quando a instituição detectou um possível acesso não autorizado a um sistema interno de relatórios ligado a projetos sociais.
O hospital notificou a Autoridade Nacional de Proteção de Dados (ANPD) e a Polícia Federal e divulgou um comunicado nesta sexta-feira (16).
Conforme noticiado pela TI Inside, o incidente pode ter exposto dados pessoais de pacientes e colaboradores vinculados a iniciativas sociais do hospital, incluindo nome, Registro Geral (RG), Cadastro de Pessoas Físicas (CPF), endereço, e-mail, telefone e informações sensíveis como dados de saúde, raça ou etnia.
A instituição afirmou que a base geral de pacientes não foi afetada e que todos os atendimentos seguem normalmente.
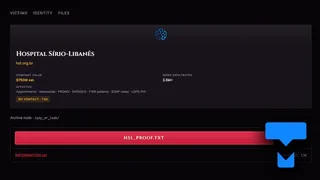
O grupo cibercriminoso The Seven Deadly Sins reivindicou a autoria do ataque.
O grupo alega ter extraído 1.612 arquivos, que totalizam cerca de 10,17 milhões de linhas e 2,96 GB de dados.
O material mencionaria tabelas possivelmente relacionadas a iniciativas de telessaúde e saúde mental, mas o hospital não confirmou essas associações.
Leia também: IT Forum Mulheres: “Todas podem chegar lá, se tiverem coragem de tomar riscos”, acredita Sandra Vaz, da Red Hat Apuração em andamento Até a publicação do comunicado, as investigações técnicas conduzidas por especialistas internos e consultorias externas não haviam identificado evidências de divulgação pública ou uso indevido das informações.
A apuração segue em andamento para delimitar a extensão exata dos dados e dos titulares afetados.
O Sírio-Libanês adotou medidas imediatas após identificar o incidente: isolamento e inspeção dos ambientes potencialmente comprometidos; preservação de evidências e registros de acesso; validação da integridade das bases de dados e cópias de segurança; além do reforço dos controles de acesso e redefinição de credenciais.
Riscos para titulares afetados A instituição alertou que o principal risco é o uso das informações em tentativas de contato fraudulento em nome do hospital, com solicitação de senhas, documentos ou pagamentos, e na abertura de cadastros ou contratação de serviços em nome dos titulares.
O hospital diz que não solicita senhas, códigos de verificação ou pagamentos por telefone, mensagem ou e-mail.
Em cumprimento à Lei Geral de Proteção de Dados (LGPD) e às exigências da ANPD, o Sírio-Libanês está notificando individualmente cada titular afetado.
Para quem não puder ser contatado diretamente, o hospital disponibilizou uma página com perguntas frequentes em hospitalsiriolibanes.org.br/faq#seguranca-da-informacao e um canal de atendimento pelo e-mail [email protected].
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em itforum.com.br — o conteúdo pertence a IT Forum.