De la segmentación de redes al control de acceso para blindar la ciberseguridad sanitaria y farmacéutica
En el Hospital General Universitario Gregorio Marañón conviven más de 15.000 puntos de red y 12.000 direcciones IP con máquinas de resonancia, analizadores de laboratorio y equipos de diagnóstico por imagen que en muchos casos llevan años funcionando sin poder actualizarse.
Cada día se realizan allí 150 intervenciones quirúrgicas y se atienden más de tres mil pruebas diagnósticas.
Esta ‘fotografía’ es solo la punta de un iceberg que convierte al sector sanitario (y farmacéutico) en uno de los más críticos desde el punto de vista de la ciberseguridad , no solo por el coste económico que un ataque puede suponer, sino porque afecta directamente a la capacidad asistencial hacia la población.
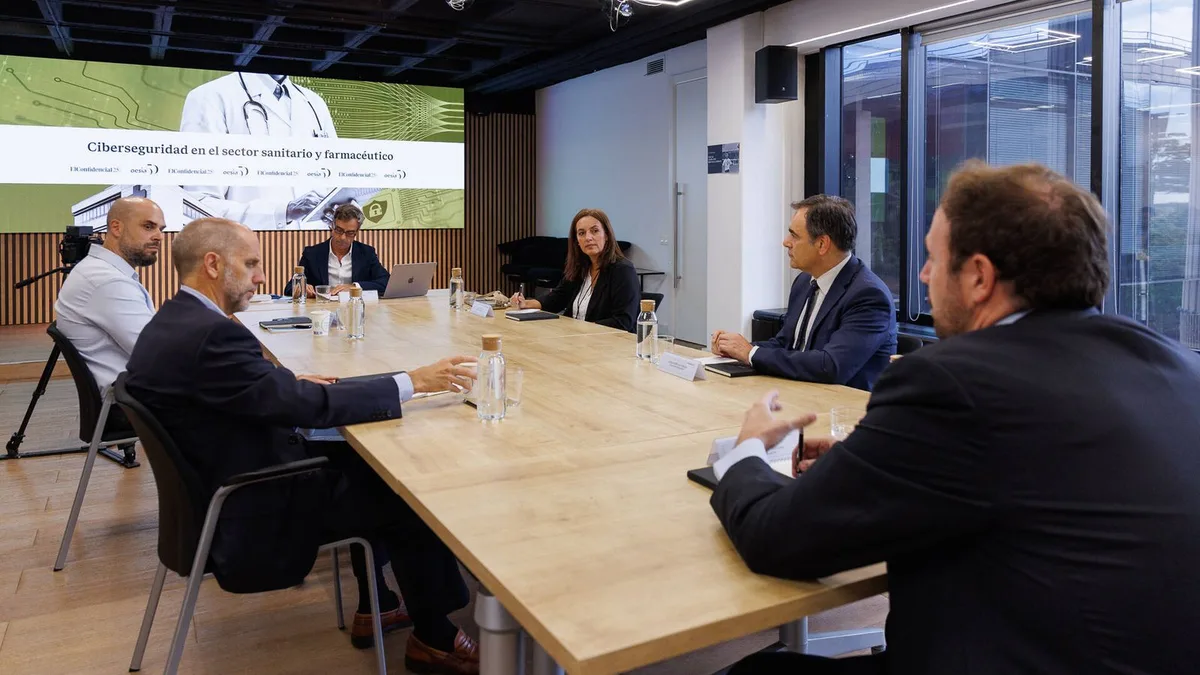
Así se puso de manifiesto en la mesa redonda 'Ciberseguridad en el sector sanitario y farmacéutico' organizada por El Confidencial y Grupo Oesía , que reunió a Raúl López , CIO del Hospital General Universitario Gregorio Marañón; Alejandro Las Heras , consejero delegado de la Agencia de Ciberseguridad de la Comunidad de Madrid; Ana Chups , responsable territorial de Proyectos de Ciberseguridad y Desarrollo de Negocio en zona sur de Cipherbit en Grupo Oesía; Esteban Serrano , Head of Security Platforms de Roche; y Ramón Serres , CISO de Almirall.
Sobre la mesa, un punto de partida clave: la pregunta ya no es si va a producirse un ciberataque, sino cuándo y con qué capacidad de respuesta.
El riesgo real “Sabemos que vamos a ser atacados.
Estamos siendo atacados, seguramente, ahora mismo, y estamos repeliendo los ataques”, arrancaba López, que en sus primeras intervenciones describió un protocolo claro frente a las amenazas : cortar las salidas al exterior, activar la segmentación de red que el hospital ha desarrollado con Madrid Digital y convocar -si hace falta, de forma extraordinaria- al Comité de Seguridad que reúne a la dirección gerente y a los responsables de sistemas de información.
Esa segmentación se apoya, además, en herramientas de control de accesos como OpenNAC, desarrollada por Cipherbit, y en una vigilancia constante de la red.
“Hay una vigilancia digital que es fundamental”, resumía Chups, con equipos de SOC monitorizando 24 horas los siete días de la semana para poder anticiparse antes de que el incidente llegue a producirse.
"La clave es no esperar a que pase, prevenirlo porque ya está sucediendo en otros sitios", López (H.
Gregorio Marañón) No obstante, detrás de ese protocolo hay siempre alguien: el atacante.
Las Heras puso rostro a esa amenaza llevando la cuestión más allá del qué proteger y situándola en quién quiere entrar.
“Lo que más me preocupa son los hackers”, admitió, y por eso su equipo trabaja “desde la perspectiva del atacante”, sometiendo sus propias redes a pruebas de intrusión constantes .
5News agregó este resumen a partir del feed público del medio. La nota completa, con todo el contexto, está en www.elconfidencial.com — el contenido pertenece a El Confidencial Tecnología.