금융권 해킹에 쓰인 中 AI 도구 개발자, 소스코드 비공개 전환
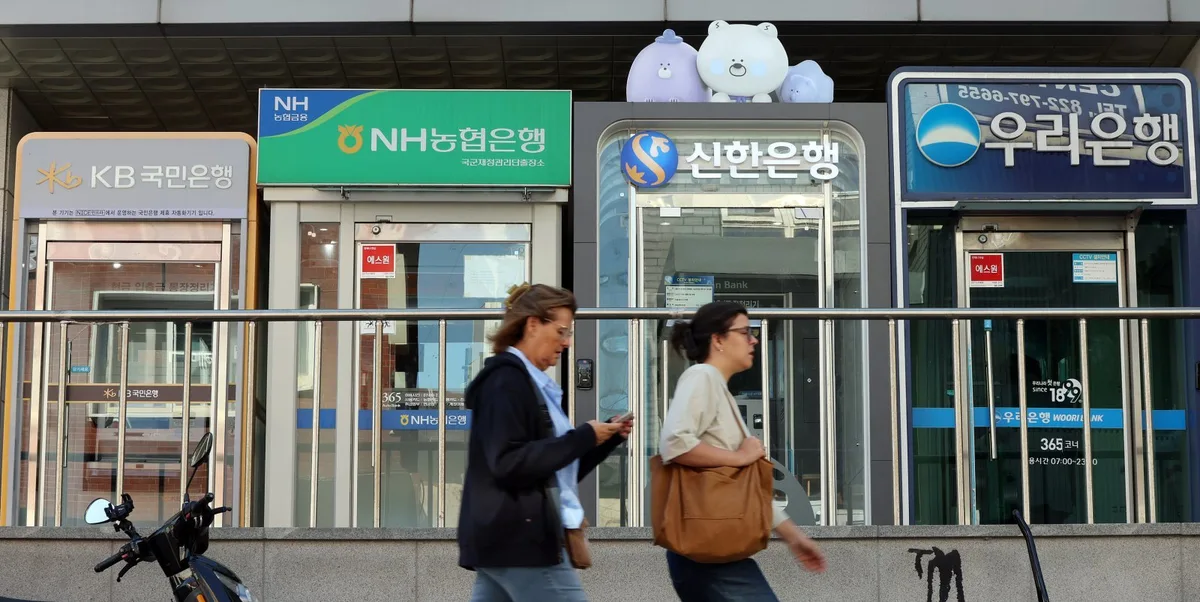
최근 국내 금융권 해킹에 활용된 것으로 알려진 중국 인공지능(AI) 도구의 개발자가 소스코드 공개와 업데이트를 중단하기로 했다.9일 로이터통신에 따르면 중국 AI 보안시험 도구 ‘아텍스’(ARTEX)의 개발자는 전날 소프트웨어 개발 플랫폼 깃허브를 통해 이 같은 방침을 밝혔다.깃허브에서 ‘Autumn-27’이라는 이름으로 활동하는 개발자는 “도구가 악용된 점을 고려해 ARTEX 프로젝트의 업데이트를 중단하고 소스코드를 비공개로 전환한다”고 밝혔다.이어 “앞으로 새로운 버전을 대중에 공개하거나 유지보수 지원을 제공하지 않을 것”이라고 덧붙였다.개발자는 ARTEX가 본래 기업과 기관의 보안 위험을 점검하고 보안 역량을 강화하기 위해 개발된 도구라고 설명했다.그는 한국 은행 해킹 사건을 직접 언급하지는 않았다. 다만 소프트웨어의 불법적인 사용에 반대하며 이용자의 위법행위에 대해서는 책임지지 않는다는 입장을 밝혔다.로이터는 기존 ARTEX의 깃허브 페이지도 삭제된 것으로 확인됐다
이 요약은 매체의 공개 피드에서 5News가 수집한 것입니다. 전체 맥락을 포함한 전체 기사는 www.donga.com에 있습니다 — 콘텐츠 저작권은 Donga Ilbo에 있습니다.