Einstein confirma ataque cibernético que violou dados de pacientes
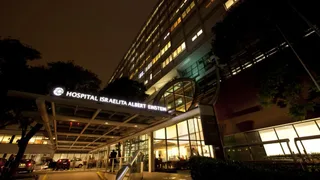
O Einstein Hospital Israelita confirmou nesta quinta-feira, 8, que foi vítima de ataque cibernético. De acordo com a instituição, houve acesso e obtenção de dados de pacientes, como: nome; CPF; telefone; e-mail; diagnósticos; exames laboratoriais; e notas clínicas. No entanto, não foram identificadas evidências de que essas informações foram utilizadas de maneira imprópria.
O incidente foi detectado em 4 de agosto e, desde então, o Einstein vem adotando “medidas técnicas e operacionais para confirmar o acesso não autorizado e garantir que a assistência prestada aos pacientes, a segurança dos atendimentos e a continuidade das operações não tivessem qualquer impacto”, diz a instituição em comunicado enviado a Mobile Time. O hospital não informa quantos pacientes tiveram seus dados violados.
Como a lei exige, os pacientes afetados estão sendo comunicados e o caso foi apresentado à Polícia Federal e à ANPD . O incidente é investigado com apoio de peritos independentes e consultorias especializadas.
Procurada, a ANPD confirmou a este noticiário que foi comunicada sobre o ocorrido e que a coordenação-geral de incidentes está acompanhando o caso, mas que ainda não pode compartilhar informações sobre.
“O Einstein informa que foi vítima de ataque cibernético que resultou em acesso e obtenção não autorizados de uma parte da base de dados de pacientes. Não foram identificadas quaisquer evidências de que os dados tenham sido divulgados ou utilizados de maneira imprópria e ações foram tomadas com o objetivo de reduzir estes riscos. O monitoramento permanece ativo e será mantido de forma contínua.??
Diante de uma suspeita de incidente, em 4 de agosto, foram adotadas imediatamente medidas técnicas e operacionais para confirmar o acesso não autorizado e garantir que a assistência prestada aos pacientes, a segurança dos atendimentos e a continuidade das operações não tivessem qualquer impacto. As plataformas do Einstein e os sistemas de prontuário eletrônico também continuaram operando normalmente.?
O incidente segue em processo de apuração, com o apoio de peritos independentes e consultorias especializadas em segurança da informação e resposta a incidentes cibernéticos. A Autoridade Nacional de Proteção de Dados (ANPD) foi devidamente comunicada, em conformidade com a legislação vigente, e o caso também foi formalmente levado à Polícia Federal e está sendo investigado.
Os pacientes afetados estão sendo comunicados individualmente por e-mail. Os trabalhos estão agora centrados na identificação e na caracterização dos dados acessados, que estão armazenados de forma fragmentada e em bases de informação descentralizadas. Parte relevante desse volume corresponde a documentos avulsos, muitos deles sem possibilidade de identificação. As informações são de natureza pessoal com registros cadastrais incluindo nome, CPF e/ou data de nascimento e podem conter dados de saúde como prescrições médicas e resultados de exames.?
O tema está sendo tratado com a máxima prioridade, tendo como principal preocupação o apoio aos pacientes afetados e a revisão contínua dos mecanismos de proteção de dados e de segurança da informação.
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em www.mobiletime.com.br — o conteúdo pertence a Mobile Time.