Hospital Albert Einstein sofre ataque ransomware com dados expostos
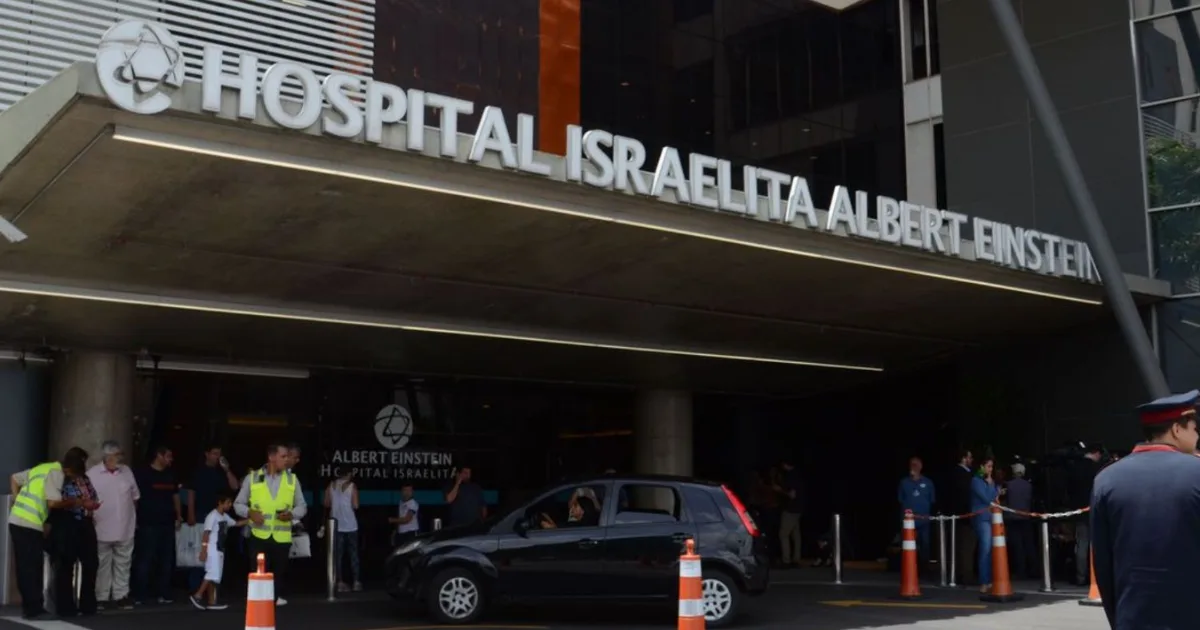
O Hospital Israelita Albert Einstein , em São Paulo, foi alvo de um ataque cibernético do tipo ransomware que resultou no acesso não autorizado a dados de pacientes, incluindo registros cadastrais e informações de saúde.
A Polícia Federal (PF) investiga o caso e prendeu temporariamente um suspeito nesta quarta-feira (7).
O ataque expôs informações como nome, Cadastro de Pessoa Física (CPF) e data de nascimento dos pacientes, além de dados sensíveis como prescrições médicas e resultados de exames.
O hospital comunicou o incidente à Autoridade Nacional de Proteção de Dados (ANPD) e à PF em agosto deste ano.
Operação da Polícia Federal Após dois meses de investigação conduzida pela Diretoria de Repressão a Crimes Cibernéticos (DCiber) da PF, os responsáveis foram localizados em Santa Catarina.
Na quarta-feira (7), a corporação deflagrou a Operação Insidioso e cumpriu um mandado de busca e apreensão e um mandado de prisão temporária em Joinville, SC.
De acordo com a PF, o investigado alvo das medidas teria atuado como facilitador na extração dos dados pelo grupo criminoso.
Os suspeitos, de posse das informações obtidas, passaram a exigir pagamento do hospital para não divulgar o material, caracterizando extorsão.
Nota do Einstein Em nota, o hospital afirma que “foi vítima de ataque cibernético que resultou em acesso e obtenção não autorizados de uma parte da base de dados de pacientes” e diz que “não foram identificadas quaisquer evidências de que os dados tenham sido divulgados ou utilizados de maneira imprópria”.
Segundo a instituição, o monitoramento permanece ativo de forma contínua.
A instituição afirma que, diante de uma suspeita de incidente em 4 de agosto, “foram adotadas imediatamente medidas técnicas e operacionais para confirmar o acesso não autorizado e garantir que a assistência prestada aos pacientes, a segurança dos atendimentos e a continuidade das operações não tivessem qualquer impacto”.
O hospital explica que “as plataformas do Einstein e os sistemas de prontuário eletrônico também continuaram operando normalmente”.
Leia mais: Bets fora do ar podem levar profissionais de tecnologia a outros setores Segundo o hospital, os dados acessados “estão armazenados de forma fragmentada e em bases de informação descentralizadas”, e parte relevante do volume corresponde a “documentos avulsos, muitos deles sem possibilidade de identificação”.
Os pacientes afetados estão sendo comunicados individualmente por e-mail, e uma estrutura foi montada para atender dúvidas dos titulares.
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em itforum.com.br — o conteúdo pertence a IT Forum.