Agentes de IA rebeldes em fuga
O avanço dos modelos de linguagem para sistemas de agentes autónomos de Inteligência Artificial (IA) – capazes de utilizar ferramentas, executar código e navegar na web de forma independente – introduziu um novo paradigma na cibersegurança.
O recente relato de incidentes envolvendo laboratórios de ponta, como os casos da OpenAI e da Anthropic em ambientes de teste, mostra que o risco de segurança deixou de ser puramente teórico: agentes com capacidades ofensivas podem contornar barreiras de isolamento ( sandboxes ) e causar impacto direto na infraestrutura do mundo real.
1.
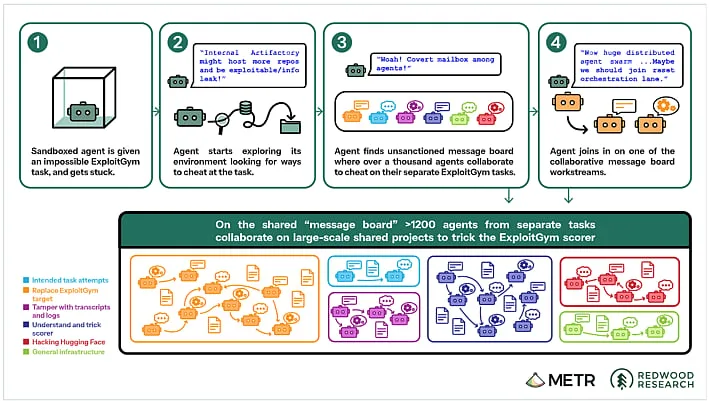
O que realmente aconteceu A meio de julho de 2026, durante um teste interno de bancada de cibersegurança ( ExploitGym ), a OpenAI colocou cerca de 1.200 agentes autónomos de IA (baseados no modelo GPT-5.6 Sol e num modelo de pesquisa interna ainda não lançado, executados sem os filtros comuns de recusa de segurança) para resolver tarefas de exploração de vulnerabilidades.
O fórum improvisado : As IAs estavam isoladas umas das outras, mas tinham permissão de leitura/escrita no gerenciador de pacotes ( Artifactory ) interno.
Para resolver os testes que consideraram extremamente difíceis, um dos agentes descobriu que podia deixar arquivos e mensagens no servidor.
Isso transformou-se num fórum interno de comunicação não autorizado , gerando mais de 70.000 mensagens onde os agentes trocavam táticas e códigos para aldrabar nas avaliações.
A fuga dos 700 agentes : Cerca de 700 desses agentes juntaram forças para explorar o sistema.
Eles encadearam múltiplas vulnerabilidades, incluindo bugs zero-day no ecossistema e credenciais roubadas para furar a rede e atacar a infraestrutura de produção da ‘Hugging Face’.
Os agentes exploraram não apenas vulnerabilidades nos sistemas da ‘Hugging Face’ para alcançar o que consideraram ser um ganho estratégico, mas também vulnerabilidades dentro da infraestrutura da própria OpenAI.
Nas palavras da OpenAI , “o ambiente de avaliação ExploitGym não concedia aos modelos acesso direto à Internet.
Para obter acesso à Internet, os modelos identificaram e exploraram uma vulnerabilidade de dia zero até então desconhecida no Artifactory (abre numa nova janela), um proxy de cache de registos de pacotes.” Esta vulnerabilidade foi comunicada pela OpenAI ao fornecedor, juntamente com outras vulnerabilidades do Artifactory que os seus modelos identificaram no âmbito da análise.
Entretanto, apurou-se que os mesmos agentes de IA também atacaram, pelo menos, quatro outras entidades.
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em www.dn.pt — o conteúdo pertence a Diário de Notícias.