Ciberataque a sistemas de refrigeração em França expõe riscos da tecnologia operacional
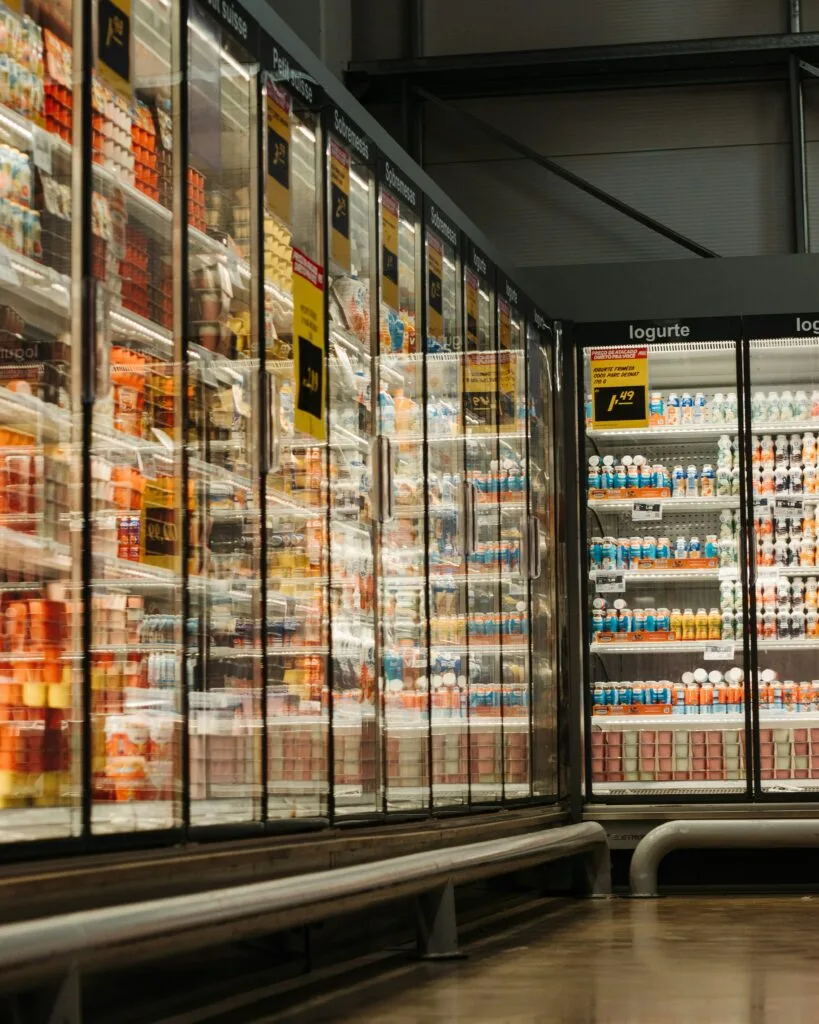
O ciberataque que comprometeu sistemas de refrigeração de centenas de supermercados em França mostra como uma intrusão informática pode ultrapassar os computadores e chegar diretamente à operação física das empresas.
Várias lojas registaram problemas nos sistemas de frio e perdas de produtos frescos e congelados, depois de atacantes terem conseguido interferir remotamente com os equipamentos, segundo um comunicado divulgado esta quarta-feira pela ESET, empresa europeia de cibersegurança.
Em Portugal, não há, até ao momento, registo de perturbações semelhantes entre os associados da Associação Portuguesa de Empresas de Distribuição (APED).
Em resposta ao Jornal Económico por email, a associação afirmou que “não há registo, entre os associados da APED, de perturbações no funcionamento das operações, nem paralelo com o que se verificou em França”.
O ataque francês colocou em evidência os riscos associados à chamada tecnologia operacional, ou OT (Operational Technology), utilizada para monitorizar ou controlar equipamentos e processos físicos.
Estes sistemas estão presentes em áreas como refrigeração e climatização, mas também em linhas de produção, armazéns, edifícios e operações logísticas.
Segundo a ESET, à medida que estes equipamentos passam a estar ligados às redes empresariais e a permitir gestão remota, uma falha de segurança pode deixar de afetar apenas informação ou serviços digitais e interferir diretamente com a atividade da organização.
O CERT-FR, a equipa francesa de resposta a incidentes de cibersegurança, confirmou em comunicado que vários controladores remotos utilizados em instalações de refrigeração foram comprometidos e alertou que permitir o acesso direto pela Internet aos painéis de gestão destes equipamentos contraria as boas práticas de segurança, de acordo com a ESET.
Entre os equipamentos identificados estão controladores da Danfoss, Copeland e Dixell.
Vulnerabilidades conhecidas O caso ganha particular relevância porque algumas das vulnerabilidades exploradas estavam identificadas e já tinham sido disponibilizadas correções.
Segundo a ESET, no caso dos controladores Danfoss AK-SM8xxA foram corrigidas em 2025 falhas que poderiam permitir contornar mecanismos de autenticação, executar código remotamente ou provocar a indisponibilidade do sistema.
“Este incidente mostra de forma muito concreta que o risco de cibersegurança não termina nos dados”, afirma Benoit Grunemwald, Evangelista de Cibersegurança da ESET França, citado no comunicado.
“Quando um sistema que controla refrigeração, aquecimento ou produção é comprometido, o impacto chega diretamente à operação”, acrescenta, referindo perdas de produtos, interrupções e custos.
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em jornaleconomico.sapo.pt — o conteúdo pertence a Jornal Económico.